2019软件绿色联盟开发者大会 构筑信息安全新长城,开启信息安全软件开发新篇章
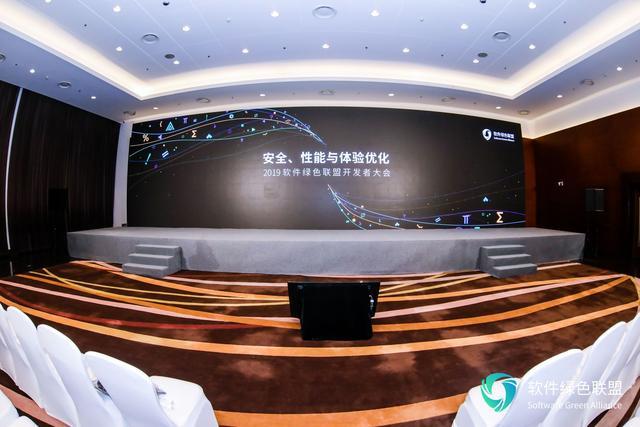
2019年,软件绿色联盟开发者大会在北京隆重召开,本次大会以“构筑信息安全新长城”为主题,聚焦信息安全软件开发的前沿技术与生态构建,汇聚了来自政府、企业、学术界的众多专家与开发者,共同探讨在数字化时代如何通过自主创新与协同合作,筑牢信息安全防线。
随着云计算、大数据、物联网、人工智能等技术的迅猛发展,信息安全已成为关乎国家安全、社会稳定和公民隐私的核心议题。软件作为信息系统的灵魂,其安全性直接决定了整个数字生态的可靠程度。长期以来,我国在基础软件、安全软件等领域面临核心技术受制于人、供应链风险加剧等挑战。为此,2019软件绿色联盟开发者大会明确提出:必须加快信息安全软件的自主研发与生态建设,打造属于中国的“信息安全新长城”。
大会期间,与会专家围绕信息安全软件开发的多个维度展开了深入研讨。在基础软件层面,呼吁加大对操作系统、数据库、中间件等核心软件的自主创新投入,从源头杜绝后门与漏洞。在安全软件层面,重点讨论了加密技术、身份认证、入侵检测、数据防泄漏等关键工具的研发与应用,强调安全软件需具备主动防御、智能感知和快速响应的能力。大会还关注了开源软件的安全治理,提出建立开源代码审查与漏洞共享机制,避免因开源组件引入新的风险。
值得关注的是,软件绿色联盟在会上发布了多项信息安全软件开发倡议与标准草案,包括《信息安全软件开发指南》、《绿色安全软件评价规范》等,旨在引导企业规范开发流程,提升软件产品的安全性与可信度。联盟宣布成立“信息安全软件创新工作组”,联合产学研用多方力量,共同攻关安全操作系统、可信计算、零信任架构等前沿方向。
来自国内主流安全企业的代表分享了各自在信息安全软件开发中的实践经验。例如,通过形式化验证方法提升代码安全性、利用AI技术实现未知威胁的实时检测、构建基于区块链的软件供应链溯源体系等。这些案例表明,我国信息安全软件开发正从“被动修补”走向“主动免疫”,从“单点防护”迈向“体系化对抗”。
构筑信息安全新长城并非一朝一夕之功。它需要政策引导、资金支持、人才培养、国际合作等多管齐下。大会呼吁广大开发者树立“安全第一”的开发理念,将安全左移至需求与设计阶段;加强安全编码培训与意识教育,让每一行代码都成为坚固的城砖。
2019软件绿色联盟开发者大会的召开,不仅为信息安全软件开发指明了方向,更凝聚了行业共识:只有掌握核心技术,构建自主可控的安全软件生态,才能从根本上保障数字中国的长治久安。随着联盟成员的通力协作与持续创新,这座信息安全新长城必将日益巍峨,为万物互联的智能时代保驾护航。
如若转载,请注明出处:http://www.paywtf.com/product/53.html
更新时间:2026-10-05 13:39:01